
10月11日至12日夜间,法国多家超市的冰柜和冷藏设备突然升温。攻击者将制冷系统切换到除霜模式,使设备加热冷却部件以融化积冰;巴黎检方称,部分设备温度升至50摄氏度,个别设备甚至起火。门店被迫丢弃冷藏和冷冻食品,相关损失可能达到数百万欧元。法国媒体报道称,受影响门店已超过400家;家乐福称约80家门店受波及,Intermarché和Netto所属的Les Mousquetaires集团称超过300家受影响,Monoprix则称约5%的门店受到影响。Coopérative U表示其约2000家门店中有80家遭遇问题。
法国网络安全机构CERT-FR确认,多个制冷设备远程控制系统遭到入侵,涉及丹佛斯AK-SM、AK-SC系列,以及Copeland旗下XWEB和Dixell XWEB监管系统。丹佛斯称多数受影响设备属于旧款控制器,包括AK-SM 800和AK-SC 355。巴黎检方已展开调查,但截至目前,攻击者身份、入侵方式以及攻击者是否利用已知漏洞,仍未公布。
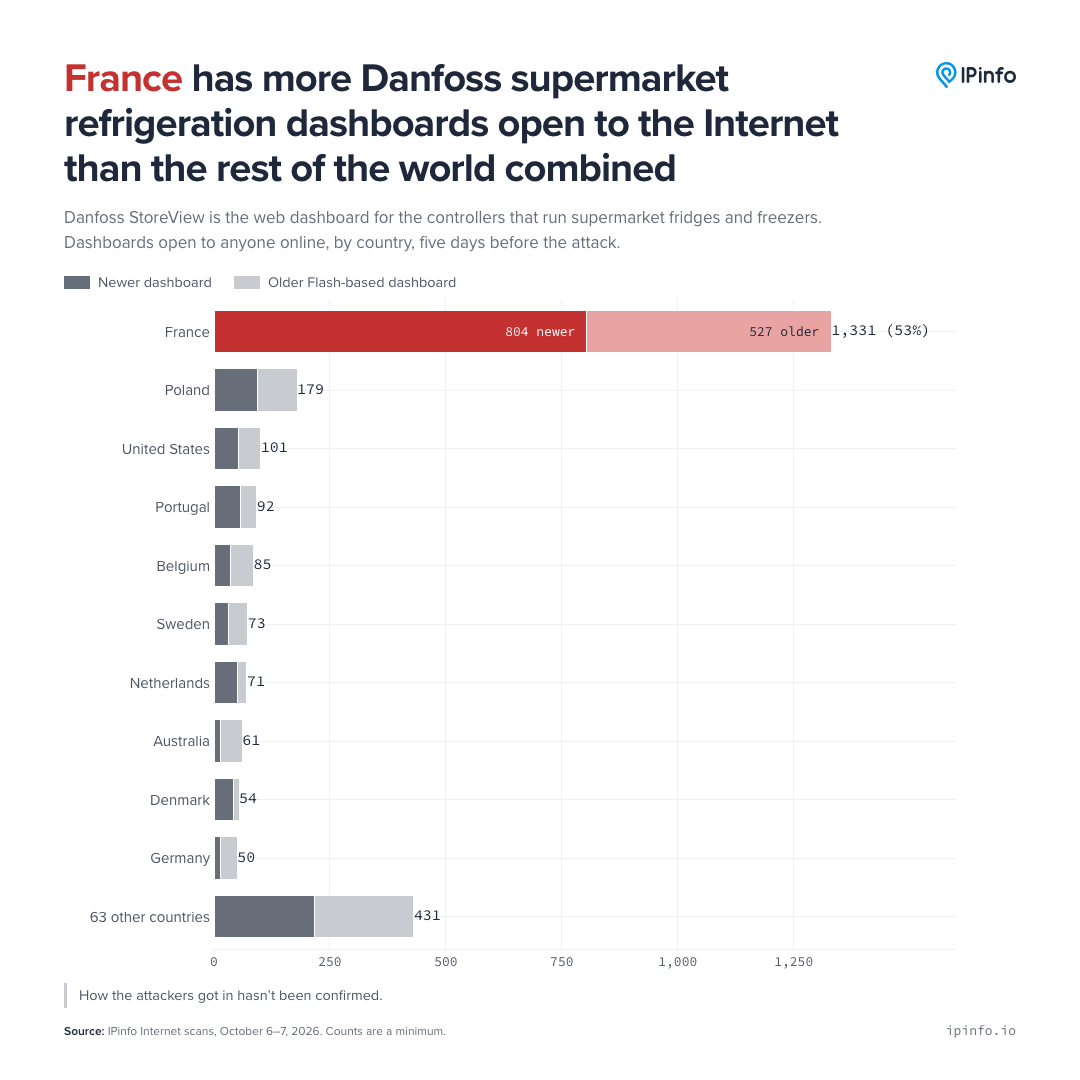
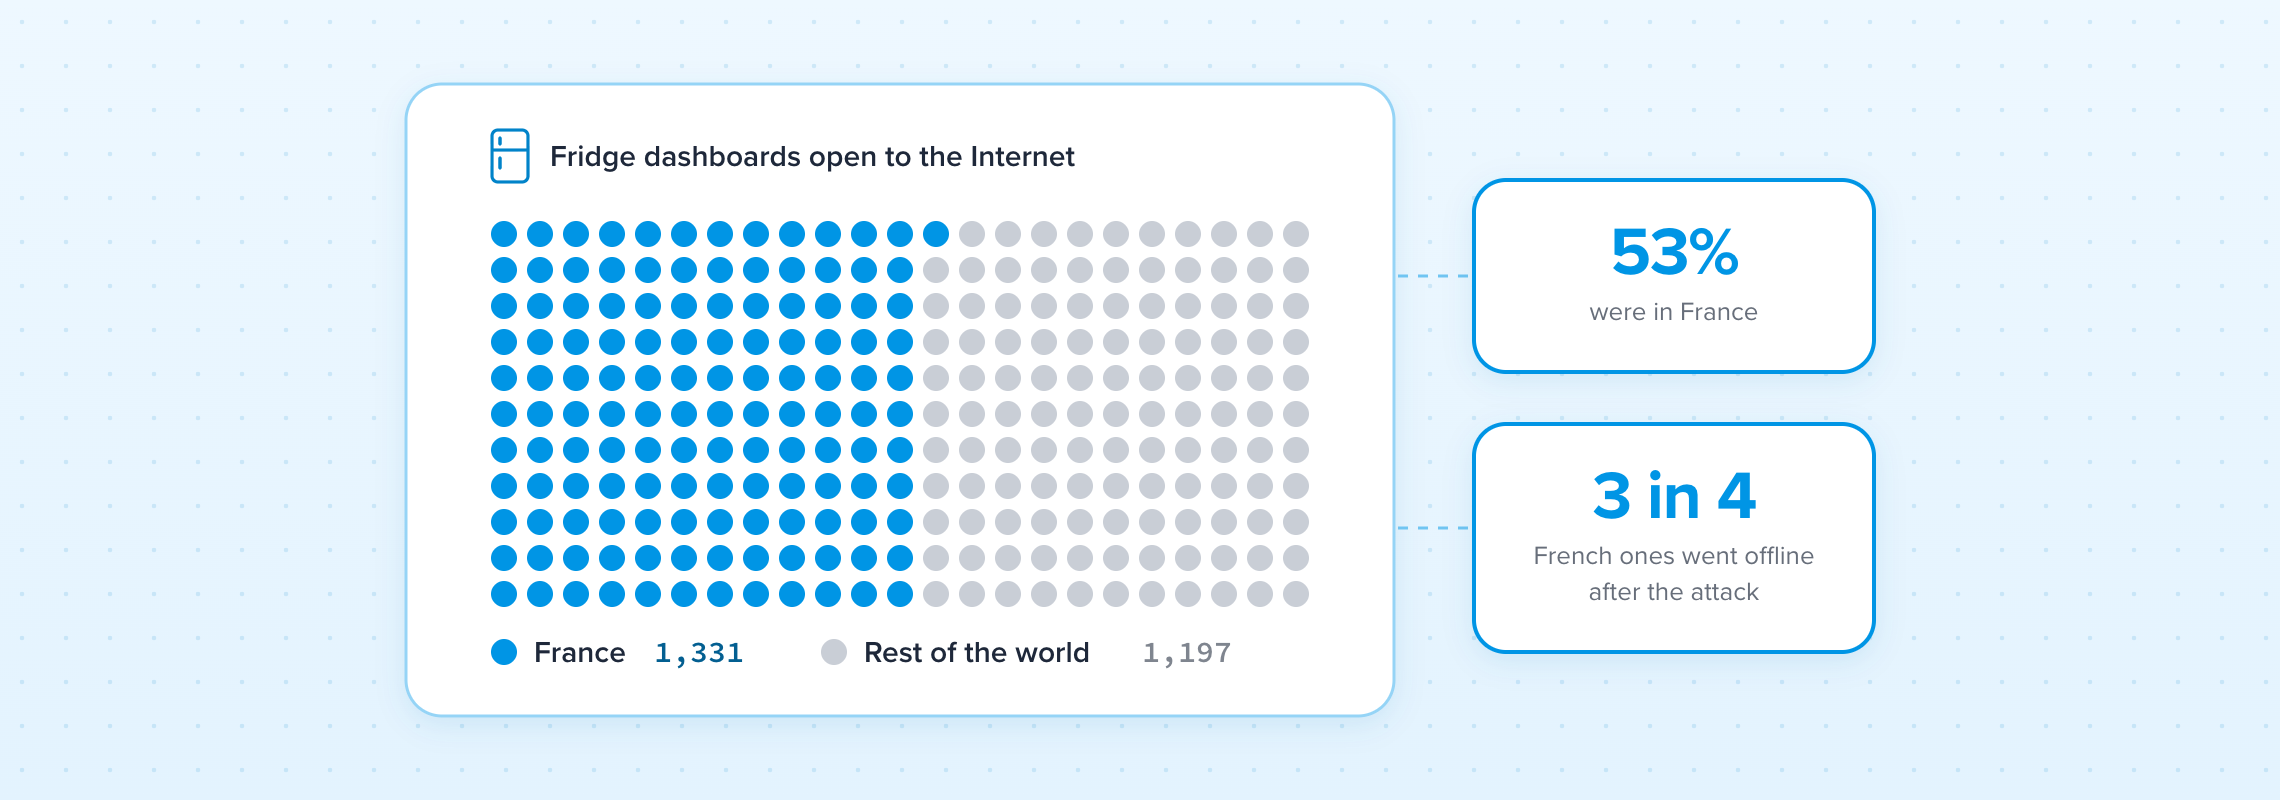
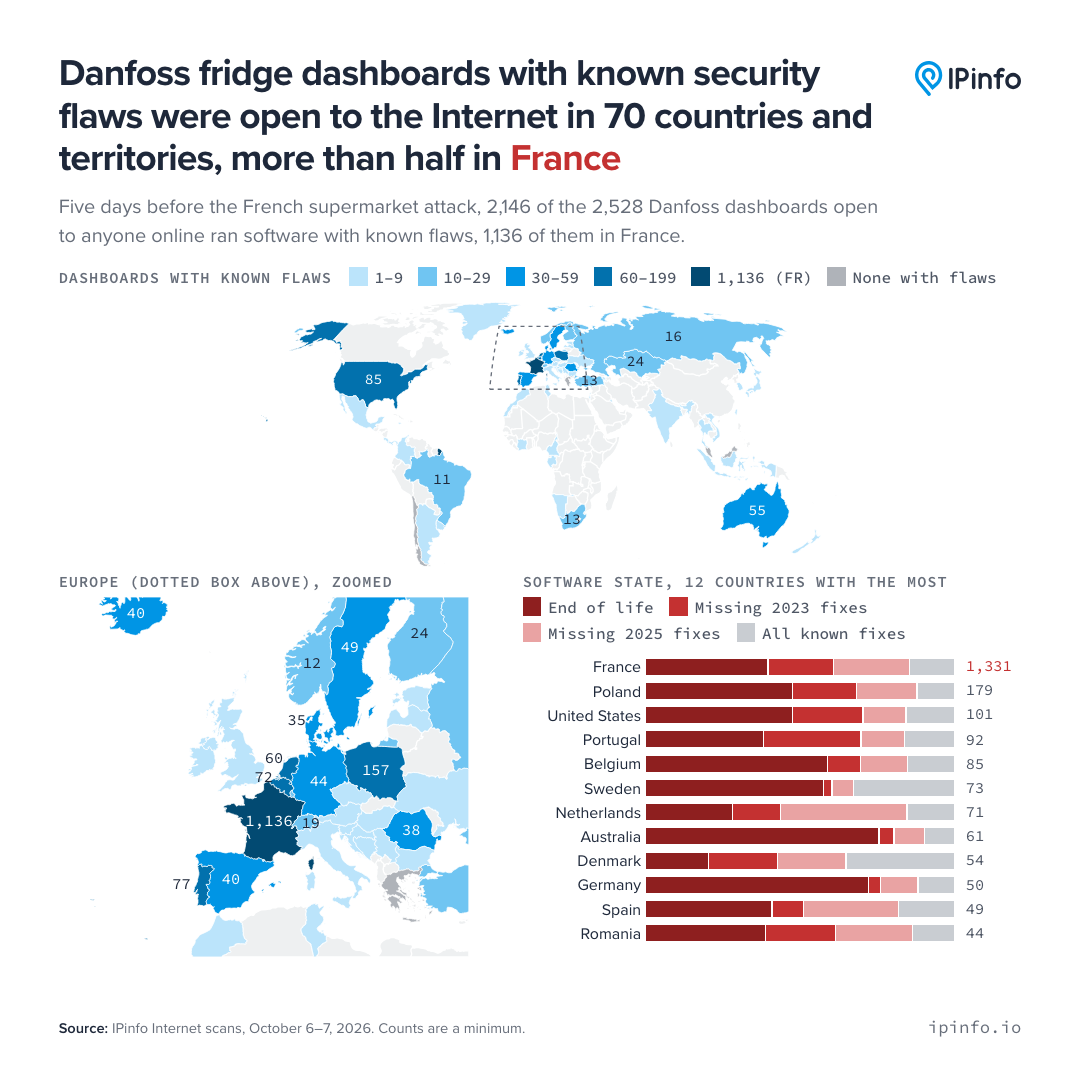
IP地址数据公司IPinfo回看事发前的互联网扫描记录发现,10月6日至7日,也就是攻击发生前约5天,全球共有2528个丹佛斯StoreView控制面板可从公网访问,其中1331个在法国,占总数的53%;其余1197个分布于另外72个国家和地区。法国暴露数量超过其他地区总和,排名其后的有波兰179个、美国101个、葡萄牙92个和比利时85个。这里统计的是可被扫描发现的公网控制面板,不等于超市数量,也不代表每个面板都已遭入侵;IPinfo指出,一个IP地址并不总是对应一家门店,数字也只是基于IPv4和其扫描端口得出的最低估算。
这些控制面板并非事发后才突然出现在网上。IPinfo从2026年3月底开始的每周扫描显示,全球每周都有约2464至2622个丹佛斯控制面板暴露,其中约一半位于法国。10月扫描发现的1331个法国面板中,有1019个在3月30日已出现在同一IP地址上,说明不少设备至少暴露了半年。法国设备的软件更新比例虽从3月的14%升至10月的24%,但进展缓慢。
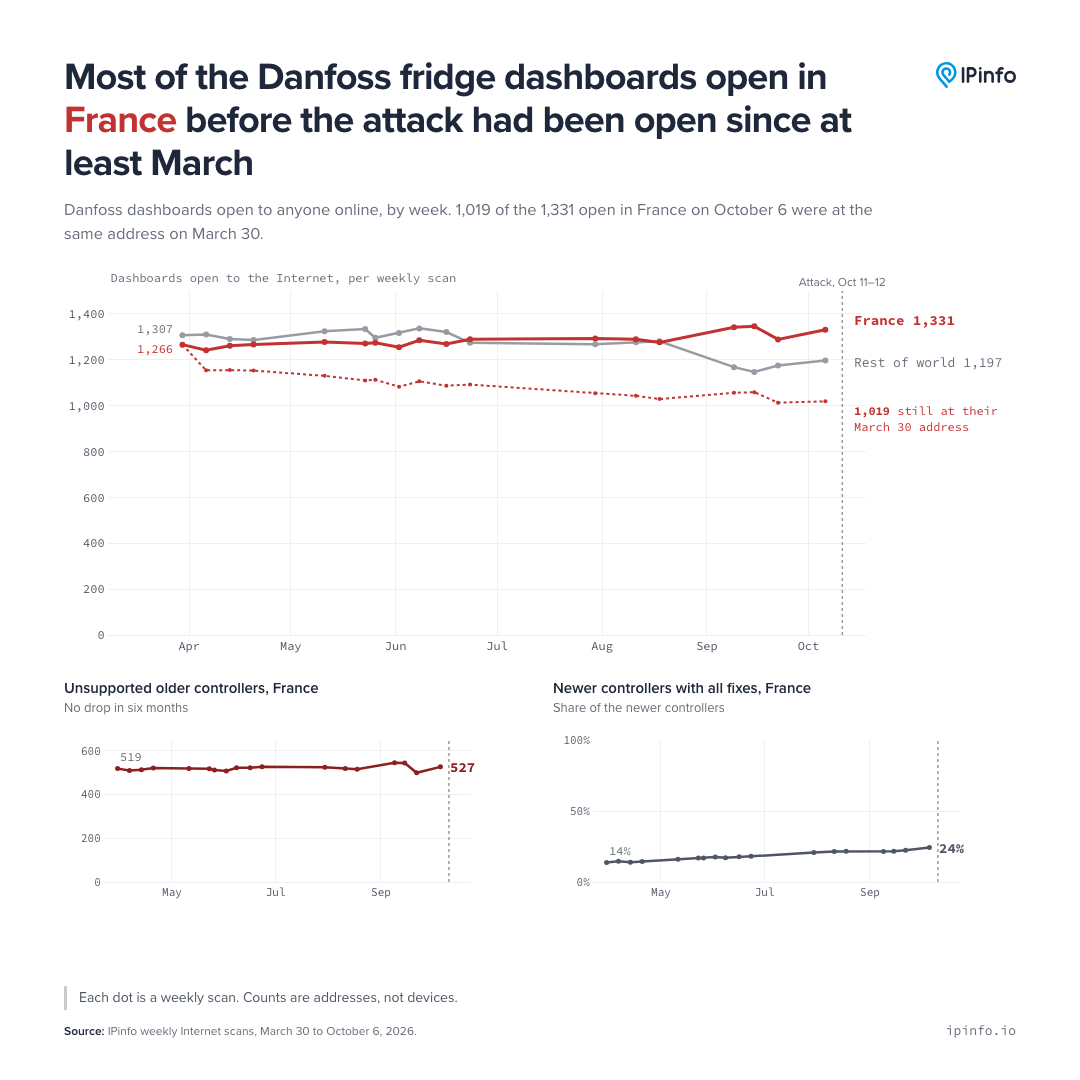
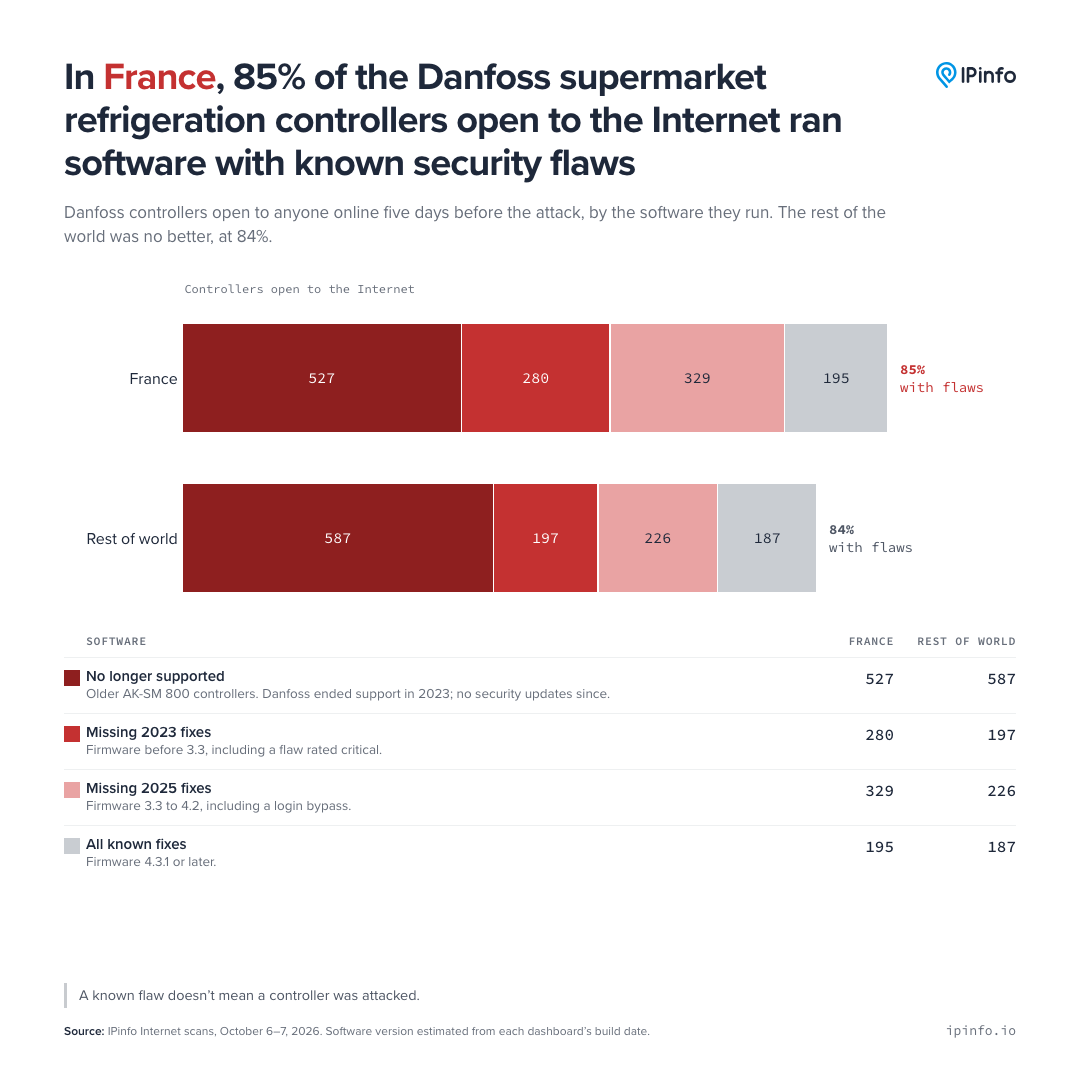
IPinfo发现,法国被扫描到的控制面板中,1136个、约85%运行着存在已知安全缺陷的软件;其他国家和地区的比例也约为84%,说明法国的问题主要是暴露在公网的设备数量特别多,而不是其修补率明显比别处更差。在法国的易受攻击设备中,527台是丹佛斯已停止支持的旧控制器;280台缺少2023年的安全修复,另有329台缺少2025年的修复。旧款AK-SM 800已于2023年停止生命周期支持,同年安全研究人员披露了可绕过登录的漏洞;较新控制器若未升级到相应固件,也可能缺少后续修补。
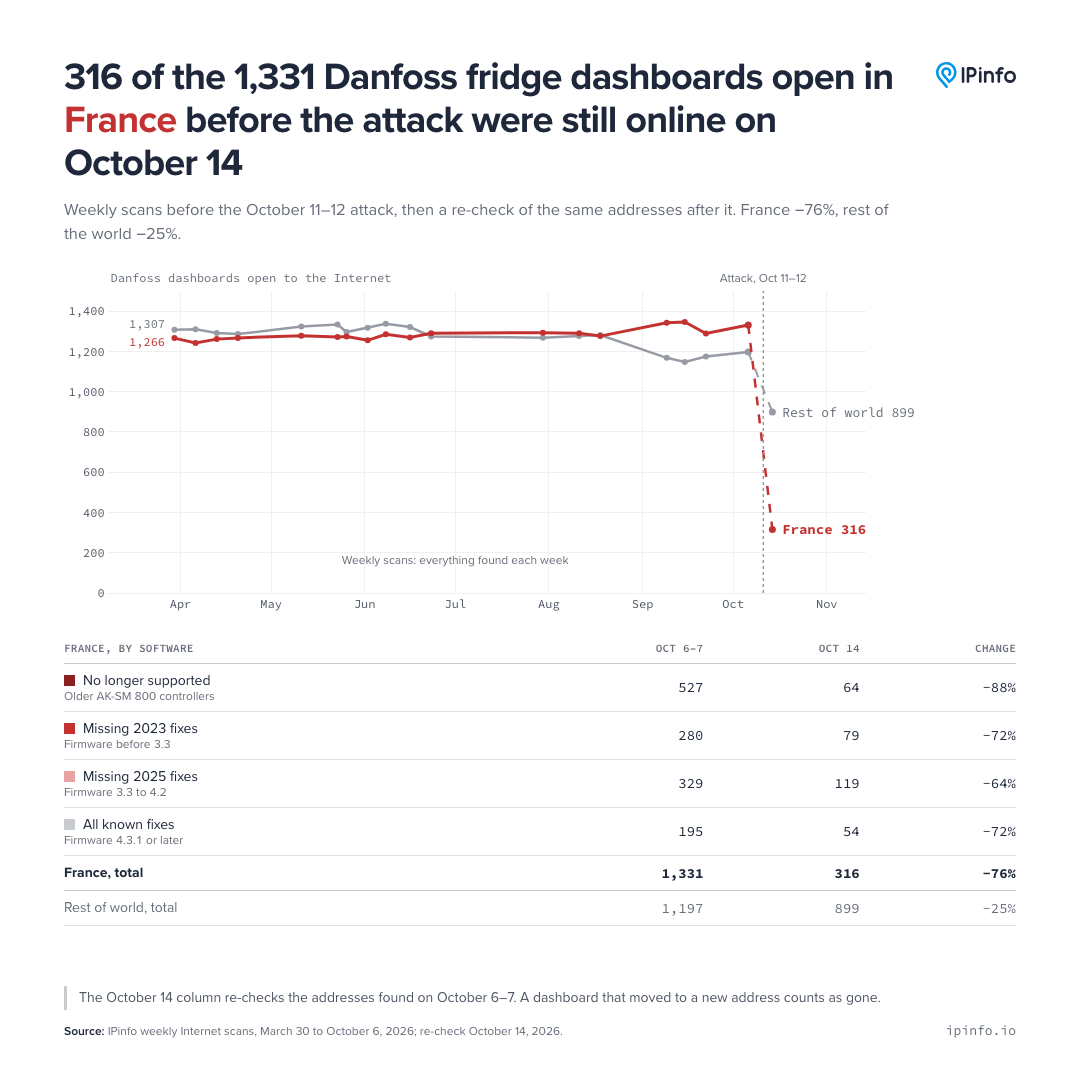
攻击之后,公网暴露数量迅速下降。IPinfo在10月14日的扫描中,只在原来的1331个法国地址里发现316个仍在线,减少约76%;已停止支持的旧控制器从527个降至64个,连已完整更新的设备也从195个降至54个。IPinfo据此判断,许多门店可能是断开了公网连接,而不是完成了软件更新。另一家互联网扫描机构Censys也观察到法国相关面板数量明显下降,但仍有部分旧设备继续暴露。
CERT-FR警告,针对这些制冷控制系统的攻击活动可能仍在持续。机构建议运营方移除设备的公网访问,将远程维护改为通过安全VPN或受保护网络连接;丹佛斯设备还应更新固件、将安全级别设为Strict,并更换默认密码。运营方也应检查设备完整配置,尤其是除霜时间表。仅恢复出厂设置并不足以消除风险,因为停止支持、无法修补的设备仍可能再次被攻破。
IPinfo的扫描只能显示控制面板是否暴露以及大致的软件版本,无法证明这些已知漏洞就是本次攻击的入口,也无法确认具体哪些门店遭入侵。公网可访问本身并不等于一定能被攻破,但当旧控制系统长期缺乏更新、又直接连接互联网时,风险会显著增加。