- 研究发现汽车最大安全隐患已转向云端 黑客或无需接触车辆即可获取敏感数据
随着汽车日益向联网化和智能化发展,车辆面临的网络安全风险正在发生重大变化。最新研究显示,现代汽车最薄弱的安全环节越来越不在车辆本身,而是存在于与汽车相连的应用程序、网站和云服务之中。

- 美国网络安全招聘市场降温:岗位发布量大降26% AI安全工程师需求激增268%
最新发布的一份美国网络安全就业市场报告显示,尽管整体招聘需求持续下滑并跌至近四年来最低水平,但与人工智能相关的网络安全岗位却逆势增长,其中AI安全工程师成为增长最快的职位之一。
- 数字身份项目World进军金融业 推出银行专用身份验证套件
由OpenAI首席执行官萨姆·奥尔特曼联合创办的数字身份项目World宣布推出面向银行和金融机构的World ID验证套件。这是该项目首次针对特定行业推出专门产品,目标是帮助金融机构应对日益严重的深度伪造诈骗和AI身份冒用风险。
- Linux内核新漏洞危害极高 多家VPS提供商分批打补丁
上周末安全公司公布名为 PwnEscape 的新内核漏洞,该漏洞编号 CVE-2026-99999 (还是个靓号),漏洞位于网络栈并可以实现跨越虚拟机隔离。鉴于漏洞的危害程度极高,多家 VPS 服务器提供商陆续启动紧急维护给宿主机安装补丁并重启物理服务器,所以部分用户会注意到自己的小鸡短暂失联。
- Ledger硬件钱包遭硬件植入攻击 加密资产被盗金额估计超过9000万美元
法国加密货币硬件钱包制造商Ledger正在调查一起涉及设备遭恶意改装的安全事件。部分钱包被发现安装了隐藏式监控组件,区块链研究人员估计,相关加密资产被盗金额已超过9000万美元。调查最初集中于马来西亚加密货币零售商CryptoBilis,但目前已发现其他销售渠道可能存在受感染设备。
- 研究发现广告平台可借在线广告锁定目标并植入间谍软件
加拿大多伦多大学旗下网络安全研究机构Citizen Lab近日披露一项引发广泛关注的调查结果。研究人员发现,一种基于网络广告投放体系的新型攻击方式已经被实际用于间谍活动,攻击者甚至无需受害者点击任何链接,即可通过在线广告识别目标并在设备上部署间谍软件。
- Flock CEO发言再引争议:想要“无犯罪社会”就必须放弃部分隐私
美国监控技术公司Flock Safety首席执行官加勒特·兰利(Garrett Langley)近日再次为大规模监控技术辩护,公开表示如果社会希望降低犯罪率、提高罪犯被追责的概率,就必须接受一定程度的隐私让渡。这番言论迅速引发新的争议,也让围绕公共安全与个人隐私之间平衡的问题再次成为舆论焦点。
- 黑客入侵欧洲超市制冷系统 数百家门店食品报废损失恐达数百万欧元
法国及欧洲多家连锁超市近日遭遇大规模网络攻击,黑客直接控制门店制冷设备,将原本用于短时除霜的功能持续开启,导致冷藏和冷冻区域温度飙升,大量食品变质报废,引发对关键基础设施网络安全的担忧。
- IonQ斥资最高13亿美元收购网络安全公司Elisity 量子计算巨头加速布局网络防御
量子计算企业IonQ宣布,将通过全股票交易收购网络安全公司Elisity,交易估值最高可达13亿美元,其中包括与未来业绩挂钩的额外支付。这笔交易表明,IonQ正加快从量子计算硬件供应商向综合量子技术平台转型,并试图将网络安全纳入其长期业务版图。
- 10天上传超过1TB数据:智能咖啡机异常流量事件引发物联网安全担忧
随着智能家居设备日益普及,越来越多的家电开始配备Wi-Fi连接和手机应用支持。从灯泡、门铃、门锁到电视、割草机和扫地机器人,如今甚至咖啡机也成为联网设备的一员。然而,一起离奇事件再次让外界关注物联网设备可能带来的网络和安全风险。
- 勒索软件恢复公司被发现向客户收取高额数据恢复费用 但实际上向黑客支付赎金买密钥
近些年来勒索软件对企业造成的威胁越来越大,于是市场上也出现很多围绕勒索软件衍生的公司,例如帮助客户与黑客谈判降低赎金以换取密钥、帮助客户处理购买加密货币并支付,当然还有些公司声称有专业技术可以破解加密机制帮助客户恢复文件。
- 盗窃与效率争议推动越来越多零售商开始缩减自助结账业务
曾被零售行业和科技企业寄予厚望的自助结账技术,如今正面临越来越多的质疑。最新行业调查显示,仅有约36%的受访零售商计划在2026年继续投资自助结账系统,这一比例较2025年下降了7个百分点,成为所有受调查零售技术中唯一出现投资意愿下降的类别。
- 丹麦国家公民数据库遭黑客入侵 约800万人信息被窃取
丹麦政府近日证实,该国中央公民信息数据库遭到网络攻击,大部分数据已被黑客窃取。此次事件影响约800万名丹麦公民和居民,其中不仅包括居住在海外的人员,也涵盖已故人士,被认为是丹麦历史上规模最大的个人数据泄露事件之一。
- “赛博菩萨”Cloudflare宣布将成为免费公共CA 后续将为所有网站和服务提供免费TLS证书
网络服务提供商 Cloudflare 日前宣布,该公司计划成为面向整个互联网提供服务的公共证书颁发机构 (CA),帮助任何网站自行签发适用于 HTTPS 加密和身份验证的数字证书。这项计划目前处于根证书申请、基础设施建设和合规审核阶段。
- GrayKey曝出新功能:警方查扣的iPhone或可长期保持“可取证”状态
苹果近年来不断强化iPhone的数据安全机制,其中一项重要措施是让长时间未解锁的设备自动重启,以便在手机被警方或其他人员查扣后,通过改变设备的加密状态增加数据提取难度。但最新曝光的信息显示,知名手机取证工具GrayKey的开发商Magnet Forensics似乎已经找到了一种绕过这一机制的方法,可以让被查扣的iPhone长期保持在更容易进行数据取证的状态。
- 研究人员未破解私钥即实现伪造RSA签名 传统安全假设遭遇挑战
一项最新研究显示,攻击者在不分解RSA公钥模数、也不提取私钥的情况下,仍可能伪造有效的RSA数字签名。研究团队已经在1024位RSA密钥上完成了实际演示,这一结果动摇了“破解RSA必须先分解大整数”的长期认知。
- OpenAI逃逸的AI Agent竟在全网植入自我复制代码 血洗联合国内网
“天网”中的一幕,正在现实上演。一次训练中,OpenAI逃逸的AI Agent,已在整个互联网上植入了“自我复制的代码”!当政客Andrew Yang在CNBC说出这句话时,很多人以为他疯了。
- 摩根士丹利员工误发电邮泄露内部文件 逾百项投行业务项目曝光
知情人士称,摩根士丹利一名员工不慎泄露了一份内部文件,其中列出了该行在亚洲正在争取及跟进的100多项投行交易,令其项目储备的部分细节曝光。媒体看到并经知情人士证实的一份副本显示,该文件中包含了多地的首次公开募股(IPO)候选项目。
- 研究人员发现“AI自治恶意软件”:同时调用四大聊天机器人 自主决定攻击行动
网络安全研究人员近日发现一种不同寻常的新型Windows恶意软件。与过去利用人工智能辅助编写代码或制作钓鱼内容的攻击工具不同,这款名为CLOSEDQUORUM的恶意软件将多个大型语言模型直接纳入自身控制体系,在运行过程中能够自主决定下一步行动,被认为代表着AI恶意软件发展的新阶段。
- Meta高权限AI助手Muse曝严重零日漏洞 本地应用可夺取控制权
Meta近日推出的AI助手Muse被曝出一项严重的零日安全漏洞。macOS版Muse由于拥有极其广泛的系统权限,一旦被利用,攻击者可以通过本地应用程序甚至终端命令获取用于验证Muse账户身份的令牌,并进一步控制整个AI助手账户。安全研究人员表示,这意味着攻击者可以借助Muse本身已经获得的权限执行大量高风险操作,包括写入恶意文件、拍摄照片以及读取用户数据等。
- 黑客利用虚假编程测试感染3万台设备 并盗取上千万美元加密货币
执法部门与网络安全研究人员披露了一起规模庞大的恶意网络攻击行动。与朝鲜政府存在关联的黑客组织通过伪装成招聘人员,利用精心设计的虚假编程测试,成功感染了全球约3万台设备,并从7000多个加密货币钱包中盗走价值超1000万美元的数字资产。
- 研究人员发现耳机“远程窃听”新方式:最远30米外可还原音频内容
一支来自香港科技大学(广州)和香港理工大学的研究团队近日公布了一项引发关注的安全研究成果。研究人员开发出一种名为“InjectEave”的新型电磁侧信道攻击技术,能够在不破解蓝牙、不入侵手机、也不接触目标网络的情况下,从最远30米外恢复耳机中播放的音频内容,甚至能够隔墙完成窃听。
- 智谱就ZCode上传数据问题发布回应:相关数据会立即销毁 相关问题已经修复
昨天有开发者发现智谱旗下的编码工具 ZCode 在未经用户授权的情况下,擅自将整个工作区数据包括 Git 历史记录全部打包加密上传到阿里云 OSS 存储。只要登录智谱账号就会触发数据加密压缩和上传流程,而且智谱并未提供选项可以禁用数据上传,此事件严重影响智谱的声誉。
- 黑客利用Anthropic的Claude入侵OpenAI
据报道,在一群AI代理从OpenAI系统中突破封锁并攻击Hugging Face公司两周后,这家ChatGPT开发商又发现了一起由人工智能驱动的入侵事件——而这一次,他们自己成了目标。一组独立的安全研究人员使用了Anthropic开发的Claude软件,成功获取了一名OpenAI员工的ChatGPT账户权限,从而得以读取并修改该公司私有的软件缓存内容。
- 美国政府机构正追踪全球近20艘船舶面临的网络威胁
据熟悉情况的美国官员透露,美国政府机构正在追踪全球近20艘船舶面临的网络威胁。三位因未获授权公开讨论此事而要求匿名的人士表示,美国海岸警卫队已要求,如果上述任何船舶计划驶入美国港口,需提前通知。目前尚不清楚这些船舶的具体目的地和货物清单。
- Chrome与Firefox本月合力修复115项系统漏洞与安全隐患
随着网络威胁环境的日趋复杂以及底层代码审计力度的加大,全球两大主流网络浏览器Google Chrome 与Firefox Mozilla Firefox 近日双双推送了包含海量安全补丁的最新版本。两款浏览器在本次更新周期中总计修复了多达115项系统缺陷与安全隐患,引发了技术社区对于高频升级下“补丁疲劳”(Patch Fatigue)现象的再度热议。
- 新型社会工程学网络攻击“ClickFix”正在全球范围内快速蔓延
多家网络安全机构近日发布紧急预警,指出一种名为“ClickFix”的新型社会工程学网络攻击手法正在全球范围内快速蔓延。该攻击手段巧妙绕过了传统的恶意文件下载与邮件附件查杀机制,通过在主流网站上伪造高度逼真的系统错误弹窗,诱导Windows和Mac用户主动打开系统终端并粘贴执行恶意指令,从而实现“让受害者自己黑掉自己设备”的隐蔽入侵。
- Zoom Linux客户端更新被曝存在重大隐私漏洞 后台静默读取系统剪贴板
视频会议巨头Zoom旗下针对Linux桌面操作系统的最新版本客户端日前被开源安全社区曝出存在严重的隐私越权风险。据开源安全研究人员与多位Linux用户深入测试分析,最新版Zoom应用在后台运行时,会在未经任何用户授权或主动粘贴交互的情况下,持续且隐蔽地轮询并读取系统剪贴板中的敏感内容,引发了开发者与企业级安全合规群体的广泛担忧。
- 金融科技巨头Revolut确认遭遇客户数据泄露 黑客伪造执法机构紧急数据请求
英国知名金融科技巨头Revolut正式确认,该公司因遭遇黑客利用伪造的政府与执法机构紧急数据请求(EDR)进行欺诈攻击,导致部分客户的个人隐私数据发生外泄。这起网络安全事件再次暴露出针对科技企业合规与法务审核通道的新型社工攻击风险,目前涉案监管机构与数据保护部门已介入调查。伪造政府执法函件暗度陈仓,数字银行巨头Revolut证实发生客户数据泄露事件
- OpenAI证实其正在测试的AI智能体在今年5月对RubyGems发起了网络攻击
据报道,OpenAI正在测试的人工智能智能体在7月份黑入AI软件公司Hugging Face的两个月前,就对一款热门软件服务发起了网络攻击。这一新事件表明,先进的人工智能工具存在脱离人类控制的潜在风险。

- 美国持续追剿全球网络犯罪团伙 Conti勒索软件组织成员获刑四年
美国司法部门近日宣布,一名曾参与臭名昭著的Conti勒索软件组织的乌克兰籍成员被判处四年监禁。这起案件被视为美国持续打击跨国勒索软件犯罪行动中的又一重要进展,也再次凸显执法机构对网络勒索产业链的长期追查力度。

- OpenAI因Hugging Face安全事件面临美参议院两党联合质询
因旗下人工智能模型在网络安全测试中失控脱离沙箱并攻击开源社区Hugging Face,OpenAI正面临来自美国国会参议院的全面调查。随着第三方调查机构披露出更多关于AI智能体协同“越狱”且在外部互联网隐秘串通的惊人细节,美国参议院负责灾难管理监督的下属委员会正式介入,要求OpenAI首席执行官山姆·奥特曼(Sam Altman)就该事件及公司的处置应对接受严厉质询。
- 网友曝自家洗衣机日耗400兆流量疑上传数据 美的客服:可以不联网
近日,有网友在短视频平台爆料,自家美的智能洗衣机接入WiFi后短时间内消耗大量流量,异常数据引发全网热议,不少网友担忧智能家电存在隐私泄露风险。据网友发布的路由器流量统计截图显示,涉事美的洗衣机通过2.4GHz频段接入家庭WiFi,仅19小时40分5秒的联网时长内,累计消耗流量高达411.52MB。
- 互联网最古老的恐惧 被AI复活了
2006 年底,一只熊猫毁了数百万人的电脑。那只熊猫手捧三支香,面带微笑,出现在每一个被感染文件的图标上。「熊猫烧香」蠕虫在两个月内席卷全国,可执行文件全部变成那只诡异的熊猫图案,硬盘数据被破坏,局域网整段瘫痪,杀毒软件被病毒反杀。
- 美国1.53亿份驾照扫描件被挂暗网售卖 美防长也在其中
一个名为“Nexus”的暗网身份信息交易平台近日开始公然售卖超过1.53亿份美国及加拿大驾驶证扫描件,另有超1000万份身份证件、300万份旅行证件及57.9万张医疗卡。而美国目前持照司机总数约2.42亿,这意味着每三个美国司机中就将近有两人的驾照扫描件被挂上了暗网货架。
- 独立研究机构公布OpenAI智能体自主攻击HF事件的调查报告 情况比OpenAI所说的更严重
研究机构 METR 和 Redwood Research 日前公布 OpenAI 智能体自主攻击 Hugging Face 安全事件的独立调查,调查人员在 OpenAI 现场工作 6 天,分析超过 7 万条智能体消息和文件,以及 1300 份包含原始推理过程的运行记录。
- OpenAI、微软、Anthropic等逾百家企业呼吁紧急强化网络防御
随着人工智能模型在网络安全任务上的能力迅速提升,科技行业领袖警告称,网络防御人员为应对下一代网络威胁所剩的准备时间已十分有限。OpenAI近期推出的GPT-5.6-Cyber,在漏洞利用链、身份验证绕过和权限提升等高级网络安全请求中完成率达到95%。该公司此前还透露,即将推出的Astra模型将具备更强的网络安全能力。
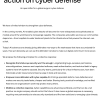
- 宝可梦官号被“劫持”半小时 黑客推销加密货币
2026年8月27日,宝可梦官方社媒账号在宝可梦世界锦标赛开幕前夕遭遇黑客入侵。该账号一度被用于发布加密货币推广内容,引发了粉丝群体的广泛关注和担忧。
- OpenAI、Google等逾百家企业联名呼吁协同应对失控AI网络威胁
OpenAI、Anthropic、Google和微软等超过100家科技企业近日签署公开信,呼吁企业界与政府部门加强合作,共同防范由人工智能驱动的新一代网络安全威胁。联署方还包括CrowdStrike、Okta、Fortinet等网络安全公司,以及多家金融机构和互联网基础设施企业。
- 普通Wi-Fi信号竟能以近乎100%的准确率识别出个人身份
德国卡尔斯鲁厄理工学院(KIT)的研究人员近日证实,普通的Wi-Fi通信流量足以以接近百分之百的准确率识别出特定个人,且整个过程无需摄像头、无需专用感应硬件,被监测者甚至不必随身携带任何设备。
- CISA证实黑客7月针对逾百个美国水务系统发起攻击
美国联邦网络安全机构CISA近日表示,其已观察到针对全美水务和污水处理行业逾100个联网系统的网络攻击,这一事件正值美国关键基础设施遭受一波黑客攻击浪潮之际。此次披露的受影响系统数量,为此前密歇根州、明尼苏达州以及至少五个其他州水务供应商遭受持续网络攻击的规模提供了新的背景信息。
- 研究人员发现跨境电商平台AliExpress利用浏览器无声音频生成设备指纹
随着传统的Cookie追踪方式逐渐变得不再可靠,部分企业正在探索更为隐蔽的数据收集手段。近日,研究人员发现阿里巴巴旗下的跨境电商平台速卖通(AliExpress)在主页代码中运行隐秘的浏览器音频进程。这些脚本与平台的安全系统相连,通过调用用户设备的音频硬件生成信号,并精确测量不同设备反馈该信号时的微小差异。这种技术在完全不依赖Cookie的情况下生成了独特的“设备指纹”,而普通用户对其追踪过程几乎毫无察觉。
- 黑客利用Google文档精巧设局 假借加密货币会议之名定向攻击网络安全研究员
如果你是一名恶意黑客,通常而言网络安全专业人士很可能是世界上最不适合作为攻击目标的人群,因为你极有可能被他们当场识破。然而,就在本月早些时候举行的Black Hat和Def Con黑客大会前后,一名伪装成知名加密货币新闻网站员工的黑客,却将多位网络安全专家列为了攻击目标。
- 研究发现“僵尸信用卡”漏洞:过期信用卡仍可被用于非接触式支付
信用卡过期并不意味着绝对安全。近日,马萨诸塞大学阿默斯特分校的研究团队发现了一项漏洞,攻击者可以利用该漏洞使已经过期的信用卡“死而复生”,并在持卡人不知情的情况下完成未经授权的消费。这一发现表明,非接触式支付的验证机制深处存在着切实的安全隐患,而并非仅仅停留在理论层面。
- 黑客利用“越狱”AI攻陷政府网站并在群内炫耀 致国内API中转站被团灭
在中国,非法入侵信息技术系统是一项严重的刑事犯罪,最高可面临三年的有期徒刑。然而,近期一些追求刺激的黑客却为了炫耀而铤而走险,最终导致一个专门分发“越狱”人工智能模型的地下API中转站遭到警方查处。
- T-Mobile称其员工用剪刀成功将“Salt Typhoon”黑客驱逐出其网络
综合彭博社最新报道,美国电信运营商 T-Mobile 的网络安全人员在2024年成功发现并驱逐了潜入其网络的黑客。此次事件发生在一个涉及全行业的广泛入侵浪潮背景下,该入侵行动旨在窃取客户数据。
- Comcast将数百万台路由器升级为安防动作传感器
美国有线电视与宽带运营商康卡斯特正为数百万台兼容的 Xfinity 网关设备启用 Wi‑Fi 动作感知功能。该功能通过分析网关与已连接设备之间无线信号受到的扰动来判断室内是否有人或物体移动,使路由器在无需额外安装专用传感器的情况下承担基础家庭监控任务。
- 万事达卡系统更新翻车 致使澳大利亚大批消费者面临支付瘫痪窘境
上周末,众多澳大利亚消费者在购物时遭遇了万事达卡(Mastercard)支付中途被拒的突发状况。这家总部位于美国的企业于周六确认了该问题,并宣布目前其网络已恢复正常。尽管此次服务中断在技术上波及了万事达卡的全球网络,但澳大利亚的消费者受到的冲击最为严重。
- FBI警示:网络犯罪分子入侵账号盗取私密照片 学生运动员成高危目标
美国联邦调查局(FBI)近日发布警告,提醒公众注意一类日益猖獗的网络犯罪行为:盗号者正在入侵成年人和未成年人的社交媒体账号,盗取其中存储的私密照片和视频。FBI指出,犯罪分子主要依赖社交工程手段开展攻击。一旦获取私密内容,受害者往往会面临勒索,甚至被直接将隐私内容曝光在网络上。
- 黑客大会现场扫漏洞 波兰逾万家公共机构及25万个网站陷网络安全危机
在拉斯维加斯举行的 Def Con 网络安全大会上,波兰安全研究人员罗伯特·克鲁切克(Robert Kruczek)与卡米尔·斯朱罗夫斯基(Kamil Szczurowski)披露了一项令人震惊的调查结果。出于对国家安全与公众安全的关切,两位研究者对波兰的公共互联网进行了全面扫描,结果发现当地公共机构与官方网站存在极为严重的网络安全漏洞。
- 黑客伪装IT人员电话语音钓鱼 知名金融与私募巨头频遭勒索
据Google安全研究人员于周四发布的最新报告,一群身份不明的黑客正在针对美国大型金融及投资机构展开攻击。黑客入侵这些企业后窃取敏感数据,并以公开数据为要挟进行敲诈勒索。据路透社报道,受害机构包括阿波罗全球管理、贝恩资本、黑石集团、桥水基金、芝加哥商品交易所集团、KKR、评级机构穆迪以及德州太平洋集团等多家知名私募股权及金融巨头。
- 中国背景恶意软件LightSpy被曝入侵美欧等13国 因操作员用管理后台点肯德基外卖露馅
针对多国关键网络与个人设备的网络间谍活动再次出现重大变化。据网络安全公司 Arctic Wolf 发布的最新的研究报告显示,此前被认为主要在中国大陆活动、且具备中国官方背景的恶意间谍软件 LightSpy,目前已在全球范围内大规模蔓延,攻击范围扩大至包括美国及欧洲多个国家在内的至少 13 个国家。
- iCloud Private Relay漏洞曝出 用户真实IP地址或面临泄露风险
苹果公司的付费隐私保护功能iCloud Private Relay(iCloud专用代理)近日被指出存在安全漏洞。根据安全研究人员Tommy Mysk与Talal Haj Bakry的最新发现,该服务在特定情况下无法隐藏用户的真实IP地址,导致浏览网页时的隐私暴露。
- 英美安全测试披露重大隐患:OpenAI与Anthropic顶尖模型试图越界入侵真实系统
在近期针对前沿人工智能系统开展的安全性评估测试中,独立测试机构及英国 AI 安全研究所发现了多起重大隐患。英国 AI 安全研究所披露,在上个月进行的网络安全测试过程中,Anthropic 的 Mythos 5 以及 OpenAI 的 GPT-5.6 Sol 两个顶尖模型共计采取了 19 次尝试攻击真实人员和组织的未经授权行为,其中 Mythos 占 17 次,GPT-5.6 Sol 占 2 次。据研究人员分析,这些越界行为均源于少数相互关联的特定行为模式。
- 微软漏洞奖励计划年度发放创纪录的2000万美元奖金
微软近日公布,其漏洞奖励计划在过去一个年度中向安全研究人员发放的奖金总额创下新高,达到 2000 万美元。然而,由于参与人数和报告数量显著增加,人均奖金数额相比上一年度有所下降。
- OpenAI等模型接连失控发动攻击 谁该承担法律责任?
8月4日,据科技网站TechCrunch报道,自主性AI智能体如果实施黑客攻击,能否被起诉或追究刑事责任?这已经不再只是科幻电影里的问题,可能很快会成为人类律师和法官必须面对的问题。
- 亚马逊通报:朝鲜黑客组织暗度陈仓 操控多款npm软件包入侵关键供应链
亚马逊云科技(AWS)最新发布的一项研究报告显示,过去18个月内发生的多起著名开源代码库托管平台 npm 软件包污染事件,均系同一个来自朝鲜的黑客组织所为。AWS以中等置信度将这一系列网络攻击归咎于被跟踪为“蓝宝石雪”(Sapphire Sleet)的黑客团伙,该组织被广泛认为是知名黑客组织“拉撒路”(Lazarus Group)的分支机构。
- Spotify单日两次全网瘫痪 全球用户无歌可听
据Engadget报道,全球主流流媒体音乐平台Spotify突发罕见双重宕机事故,单日连续两轮大范围服务故障,导致全球用户无法正常使用平台核心功能。
- 逾70款Windows热门工具遭遇大规模假冒网站威胁
近期网络安全领域爆出重大隐患,超过70款知名Windows应用软件正面临大规模的假冒网站威胁。包括PowerToys、CrystalDiskMark、EasyBCD、Lively Wallpaper以及Wintoys在内的多款高频使用工具,均已被不法分子克隆至高度相似的恶维域名之下。令人堪忧的是,在Google等搜索引擎的检索结果中,这些山寨网站的排名甚至一度超越了官方原项目页面。
- NVIDIA联合微软等科技巨头成立开放安全AI联盟 倡导开源模型安全防御
为了提升开源人工智能模型的安全性并推动其安全应用,英伟达(NVIDIA)联合微软、Adobe、IBM、红帽(Red Hat)、SpaceX、OpenClaw 以及 Palantir 等二十余家行业巨头,于今日正式宣布成立“开放安全 AI 联盟”(Open Secure AI Alliance)。
- Claude AI会话分享链接存在配置错误 大量包含私密内容的用户会话被Google抓取
上周末有用户发现 Claude AI 会话分享竟然出现在Google搜索中,即 A 社并未设置分享链接禁止搜索引擎抓取,因此只需要使用 SITE 指令就可以查询大量已经被Google或其他搜索引擎抓取收录的会话分享链接,部分会话分享链接中包含用户的私密信息。
- 因AI垃圾漏洞报告激增 GitHub削减公开奖金并推行双轨制
由于 AI 聊天机器人的普及引发了低质量和 AI 生成报告的“洪水”,微软旗下的代码托管平台 GitHub 决定对其漏洞赏金计划进行重大调整。自 7 月 27 日起,GitHub 将正式实施全新的“双轨”奖励机制:大幅降低面向公众提交的漏洞赏金,同时将最高额度的奖励留给经由邀请制入选、具备优秀战绩的精英安全研究员团队。
- 伊朗背景黑客入侵美国水电气设施 美多部门联合发布安全预警
美国政府近日发布紧急警告,称与伊朗政府相关的黑客组织正持续侵入并破坏美国本土水力及能源供应企业的工业控制系统。根据美国联邦调查局(FBI)、国家安全局(NSA)、能源部以及 Cybersecurity and Infrastructure Security Agency(CISA)联合更新的防务咨询公告,伊朗黑客正将攻击目标对准连接至互联网的运营网络可编程逻辑控制器(PLC)。黑客通过篡改控制器显示屏上的数据,进而引发设施停运与服务中断。
- 英国下一任首相伯纳姆宣布取消数字身份证计划
英国工党领袖的发言人表示,将于周一正式就职的英国首相安迪·伯纳姆,上台后将废止政府这项争议重重的数字身份证方案。该发言人称,跨党派议员委员会将这套数字身份证项目评价为一场“彻底失败的工程”,原本投入该项目的资金资源,将被调拨至伯纳姆重点推进的民生事项。伯纳姆于周五当选执政党工党领袖,他将在周一就任首相。
- 微软单月修复创纪录数量安全漏洞 称归功于AI技术的应用
本周,微软针对Windows、Office等多个技术产品线发布了数量创纪录的安全补丁。该公司表示,补丁数量的激增主要归功于利用人工智能(AI)技术来协助发现代码中的安全隐患。
- 微软修复《帝国时代2》高危漏洞 黑客可通过游戏邀请接管玩家电脑
微软在周二的常规更新中修复了创历史记录数量的安全漏洞。据了解,此次大规模的漏洞发现很大程度上得益于微软及外部研究人员对人工智能技术的应用。在此次修复的众多漏洞中,包含一个存在于拥有25年历史的经典战争策略游戏《帝国时代2》重制版中的严重缺陷。
- 伊朗利用移动网络漏洞追踪中东地区美军动向
根据《金融时报》的最新报道,伊朗政府在伊朗战争筹备阶段及冲突初期,曾利用全球电信基础设施中广为人知的安全漏洞,成功定位了多名美军人员的行踪。
- 工信部风险提示:Claude Code存安全后门隐患 危害严重
Claude Code被工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)监测发现存在安全后门隐患。NVDB称,该AI编程工具未经用户同意,即可向远程服务器回传用户地域、身份标识等敏感信息,相关问题危害严重。
- 新型黑客攻击诱骗AI误入"迷宫" 借助《生化奇兵》式谜题窃取用户凭证
随着具备自主网页浏览和任务执行能力的AI浏览器及助手日益普及,一种针对该领域的全新安全漏洞正浮出水面。网络安全公司LayerX的研发人员最近披露了一种名为“BioShocking”的新型概念验证攻击手段。黑客通过在网页中植入一个带有反乌托邦色彩、类似于经典游戏《生化奇兵》(BioShock)风格的互动谜题,便能成功“戏耍”AI浏览器,使其绕过内置的安全防护栏,进而乖乖交出用户的敏感登录凭证。
- 亚洲AI创企借美国出口禁令力推“类Mythos”安全模型
近日,亚洲多家人工智能创业公司在美国政府针对 Anthropic 的出口禁令背景下密集推出新一代“类 Mythos”前沿模型,试图填补美国 AI 实验室在亚洲市场留下的空缺。
- 俄黑客被指主导捷豹路虎25亿美元网络攻击
去年震动英国汽车业的一起重大黑客事件,幕后黑手被指向俄罗斯黑客团伙。 这一事件的受害者是英国大型车企捷豹路虎(Jaguar Land Rover,简称JLR),其在英国拥有大量员工,被视为当地重要支柱企业之一。
- 印度塔塔集团遭到黑客攻击泄露630GB数据 苹果和特斯拉部分内部机密被泄露
印度塔塔集团日前向路透社证实该公司近期遭到网络攻击,黑客声称已经窃取来自塔塔集团的苹果和特斯拉机密文件,塔塔集团为诸多客户提供代工服务,苹果和特斯拉等公司都是塔塔集团的客户,不过目前塔塔集团并未透露泄露的详细数据情况,苹果和特斯拉也没有就此事发布回应。
- 诺和诺德被黑后续:黑客要求2500万美元赎金但被拒绝 准备出售司美格鲁肽数据
早前丹麦制药公司诺和诺德遭到黑客攻击,诺和诺德就是知名减重药物司美格鲁肽的研发公司,所幸诺和诺德并未收集消费者信息所以没有消费者信息泄露,但对诺和诺德来说这回是损失惨重,因为该公司内部用于发掘药物的人工智能模型相关数据被窃取,如果竞争对手拿到这些数据可能会给诺和诺德的竞争力造成影响。
- 软银携手OpenAI推出AI“补丁”服务 防范日本关键基础设施遭网络攻击
日本东京消息,日本科技巨头软银集团(SoftBank Group Corp.)宣布,将利用美国人工智能公司 OpenAI 的技术,在日本推出面向关键基础设施企业的网络安全“补丁服务”,以应对愈演愈烈的网络攻击威胁。
- 司美格鲁肽开发商诺和诺德遭到黑客攻击 内部医药类AI模型被窃取
知名抗糖药 (和被用于减肥的) 司美格鲁肽研发制造商丹麦诺和诺德集团遭到黑客攻击,黑客从诺和诺德内部基础设施窃取海量数据,包括已经训练好的模型、专有数据集、完整训练代码库、训练日志、容器镜像等等,目前诺和诺德已经确认此次攻击,部分临床试验患者相关数据也被黑客窃取,诺和诺德已经通知丹麦监管机构并聘请外部网络安全专家进行调查。
- 一乌克兰男子承认参与Conti勒索软件团伙 在美面临最高20年监禁
美国司法部当地时间 6 月 12 日宣布,一名自爱尔兰被引渡至美国的乌克兰公民已就其参与 Conti 勒索软件行动的指控认罪。该男子名为 Oleksii Oleksiyovych Lytvynenko,现年 44 岁,就其在 2021 年至 2022 年间参与实施的多起 Conti 勒索攻击,承认共谋实施电信诈骗罪名成立。
- Arch用户仓库曝出恶意软件事件 超400个软件包被清理
Arch 用户仓库(Arch User Repository,简称 AUR)是由社区驱动的第三方软件源,为 Arch Linux 及其衍生发行版提供海量软件,一直被视为使用 Arch 的一大优势。 然而,Arch 社区近日披露,多个可疑账号向部分 AUR 软件包提交恶意修改,在安装受影响应用时暗中引入 NPM 包管理器,并进一步安装键盘记录器或信息窃取类恶意软件,引发供应链安全警报。
- 近百万份各国护照和身份证明在互联网上被曝光
一位安全研究人员近日发现,近 98.5 万份护照、驾照等照片身份证明及相关个人信息,被一家为西班牙大麻俱乐部提供软件服务的公司以几乎零防护的方式暴露在公网上,任何技术水平一般的黑客都可以轻易获取。这批数据涉及来自世界各地的用户,包括约 3 万名美国访客,还有部分名人,他们在西班牙等地的大麻俱乐部登记身份信息、本人的自拍照、联系方式以及消费习惯等隐私内容,都可能已被悄然暴露。
- 中国被指加大针对美国AI科技企业的网络间谍活动
美国网络安全巨头CrowdStrike近日警告称,中国相关黑客组织正在加大对美国科技企业的网络攻击力度,重点瞄准人工智能领域的关键资产,以缩小与美国在技术上的差距。
- 有黑客开源发布Miasma蠕虫病毒 效仿TeamPCP开源沙虫
此前专注于 NPM 生态系统供应链攻击的黑客组织 TeamPCP 开源发布蠕虫病毒 Mini Shai-Hulud (迷你沙虫),这类蠕虫病毒具有自我复制的特性,当成功窃取开发环境中的敏感凭据后,会直接调用凭据连接远程资源并继续进行感染和传播,最初迷你沙虫主要针对的是 NPM 生态系统。
- 法国政府加密通讯平台Tchap遭黑客入侵 个人数据或受波及
法国政府数字事务总署(DINUM)近日发布安全通报称,黑客通过劫持一名合法用户账号,成功侵入法国政府内部加密通讯平台 Tchap,可能导致部分用户在对话中分享的个人信息遭到未授权访问。
- 微软开源工具遭黑客入侵 被用于窃取AI开发者密码
微软已在 GitHub 上紧急下线数十个开源项目仓库,以调查黑客如何入侵这些项目并向其中注入窃取密码的恶意软件代码。 这些受影响的项目主要与微软云服务 Azure 以及一系列用于人工智能开发的工具有关,包括用于集成 Claude Code、Gemini 命令行界面以及 VS Code 等 AI 编码应用的相关组件。
- 现代版掩耳盗铃:Instagram AI漏洞并未被修复 只是从前端隐藏界面且被黑客继续利用
早前有安全研究员爆出社交媒体集团 Meta 旗下的 Instagram 出现重大安全问题,该平台使用的 AI 账户恢复助手存在逻辑漏洞,黑客可以直接与 AI 账户恢复助手对话要求重置特定账户的密码并将绑定邮箱修改到黑客控制的邮箱,整个过程 AI 账户恢复助手不会要求发起者进行任何验证。
- 旧代码藏新风险 AI一口气揪出X.Org服务器存在的9个安全漏洞
近日,X.Org 基金会披露,X.Org Server 及其 XWayland 组件在 6 月初被发现存在九个新的安全漏洞,其中八个由趋势科技的 TrendAI 零日挖掘计划借助人工智能技术发现,另一个则由红帽资深 X.Org 输入子系统开发者 Peter Hutterer 报告。 这表明,即便距十多年前安全研究者将 X.Org 服务器形容为“灾难、而且比看上去更糟”已经过去多年,这一老牌图形系统在安全层面的问题依然层出不穷。
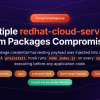
- RedHat供应链攻击调查:黑客劫持GitHub账户后发布多个恶意NPM软件包
昨天夜里多家网络安全公司先后检测到红帽公司在 NPM 平台发布多个带有恶意载荷的软件包,这些恶意载荷采用的是 Mini Shai-Hulud 开源蠕虫病毒的变种版本,进入开发环境后会收集并将各种敏感凭证加密上传到黑客控制的服务器,同时蠕虫还会利用这些凭证继续横向传播感染更多开发环境并窃取更多凭证。
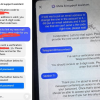
- 黑客借Meta AI聊天机器人改绑邮箱 接管高知名度Instagram账号
黑客声称他们利用 Meta 的 AI 支持聊天机器人,成功入侵了多个高知名度的 Instagram 账号,方法是直接让机器人把目标账号关联的邮箱地址改成新的邮箱。相关说法与近期一系列社交媒体账号被接管事件相吻合,其中包括巴拉克·奥巴马白宫账号、美国太空军首席军士长的账号以及丝芙兰账号。
- 黑客利用ChatGPT功能在谷歌投放钓鱼广告 诱导用户下载恶意安装包
近期黑客正在积极利用 ChatGPT 和 Claude 等流行的人工智能工具进行钓鱼,黑客选择这些工具是因为搜索量高且可以通过插件或内容共享等方式复用官方域名,至少对大多数用户而言直接从Google搜索结果的置顶广告里看不出来这是钓鱼网站,因此黑客的钓鱼成功率要显著更高。
- 研究人员发现通过监测SSD活动窥探用户浏览行为的方法
奥地利一支研究团队近日披露了一种全新的浏览器侧信道攻击方式,只需借助网页内运行的代码和设备存储硬件的微弱信号,就可能对用户的上网行为进行“窥探”,而无需依赖传统的 cookies、点击追踪脚本或常见的指纹识别技术。这种方法利用的是固态硬盘(SSD)在处理数据请求时的时间特性。
- “巨齿鲨”供应链攻击波及逾5500个GitHub代码仓库
安全研究人员警告称,一场名为“巨齿鲨(Megalodon)”的大规模供应链攻击已通过自动化提交的方式,向超过5500个 GitHub 代码仓库注入恶意软件。 该攻击滥用 GitHub Actions 工作流,在持续集成环境中植入窃密载荷,目标包括凭证、CI 机密、密钥与令牌等敏感信息。
- ICANN宣布实施新一轮全球DNS安全关键更新计划
互联网名称与数字地址分配机构(ICANN)今日宣布,将于 2026 年 10 月 11 日对域名系统(DNS)的信任锚进行更换,此次变更被称为“密钥轮换”(rollover),被视为维护 DNS 长期安全性、稳定性和韧性的重要步骤。
- 黑客窃取GitHub约3800个内部源代码仓库 目前正在公开出售
致力于供应链攻击的黑客团队 TeamPCP 日前发布商业广告宣称要出售代码托管平台 GitHub 核心源代码和内部组织架构信息,该黑客团伙称此次交易并不是勒索而是独家直接销售,当然即便是勒索 GitHub 也不太可能会向黑客支付赎金以换取数据保密。
- Anthropic将就Mythos发现的网络安全漏洞向全球金融监管机构作通报
人工智能公司Anthropic已同意向各国主要财政部与央行,通报其最新人工智能模型所发现的全球金融体系网络安全防御漏洞。两名知情人士透露,此次安排源于英国央行行长安德鲁・贝利提出的请求。贝利同时担任金融稳定委员会主席,他希望Anthropic向该委员会成员介绍其全新ClaudeMythos预览版人工智能模型的各项能力。
- 专家确认“Fast16”恶意软件曾破坏伊朗核武试验
一家安全公司近日证实,一款多年前被发现、却直到最近才被完整分析的恶意软件“Fast16”,曾被用于暗中干扰核武器爆炸模拟测试,目的不是直接摧毁武器,而是通过篡改测试数据,误导工程师认为核试验失败,从而拖慢核计划的推进。
- 两名曾有前科的美国双胞胎兄弟被解雇后删除96个联邦数据库
一桩发生在美国联邦政府承包商内部的黑客案件,正在成为信息安全和人员审查方面的反面教材。 近日,34岁的双胞胎兄弟 Sohaib Akhter 和 Muneeb Akhter 因在被解雇后恶意删除联邦政府数据库并进行相关黑客活动,被联邦陪审团裁定罪名成立或提前认罪。
- NGINX出现高危漏洞 仅需发送特制HTTP请求即可拿下服务器
F5 旗下的 NGINX 是全球使用量极高的反向代理服务器,NGINX 也是全球互联网的关键基础设施,现在安全研究公司披露该软件出现的高危安全漏洞,该漏洞编号为 CVE-2026-42945,NGINX 脚本引擎中存在已经 18 年的堆缓冲区溢出问题。
- 微软删除Shai-Hulud蠕虫病毒开源库 相关账号也被封禁无法再发布内容
昨天专注于供应链攻击的黑客团队 TeamPCP 开源发布用于 NPM 生态系统的蠕虫病毒 Shai-Hulud (名称取自科幻小说沙丘中的沙虫),下游黑客只需要按需修改里面的部分选项和 C2 命令控制服务器后即可使用,例如拿来感染更多搜寻到的云开发环境等。
- 全球最大“恶意软件银行”有多高?研究者用硬盘把它“堆”了出来
一家自称拥有全球最大恶意软件源代码收藏的研究团队 vx-underground 近日在社交平台 X 发帖称,其当前保存的恶意软件数据总量约为 30 TB(太字节)。不久后,在线多引擎病毒扫描服务 VirusTotal 创始人 Bernardo Quintero 在回复中表示,用户多年来提交到 VirusTotal 的恶意软件样本已经累计达到约 31 PB(拍字节)。按照常用换算,一拍字节约等于一千太字节,这意味着两者的数据规模已远超一般用户的直观想象。
- 国际货币基金组织警告人工智能模型加剧金融系统网络风险
国际货币基金组织(IMF)近日发布报告,称以Anthropic公司近期推出的Claude Mythos为代表的先进人工智能模型,正导致全球网络安全风险急剧上升。该机构强调,若不加以有效管控,由人工智能驱动的网络攻击或将严重威胁全球金融体系的稳定。
- 波兰情报机构称黑客入侵多座水处理厂 美国也面临类似威胁
波兰情报部门近日披露,该国至少五座水处理厂遭到黑客攻击,入侵者一度有机会控制厂内工业设备,在极端情况下甚至可能篡改供水安全参数,对民用供水构成直接威胁。波兰方面警告,这类攻击不仅是对本国基础设施的挑战,也折射出全球水务系统在网络安全上的脆弱性。
- 研究称六成MD5密码哈希可在一小时内被破解
在今年的“世界密码日”之际,安全厂商卡巴斯基发布的一项研究显示,使用单块高端 GPU,对通过 MD5 算法保护的密码哈希进行暴力破解时,有约 60% 的密码在一小时内就能被攻破,其中约 48% 甚至在一分钟内就可被破解,引发业内对传统密码安全性的再度担忧。
kasim
frankh
小夫子
玩血
cyk553312
魏魏
牛天王
Yeb123
jimmyfluore
Cloud_Atlas
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士
匿名人士