
微软近日针对Windows安全问题作出回应。面对2026年10月一次性修复超过1100项Windows安全漏洞的情况,公司强调,这并不意味着Windows 11的安全性正在下降,反而说明微软正在利用人工智能技术,更大规模、更深入地检查软件代码,发现并修复过去可能被忽略的安全问题。
不过,微软同时发出了一个值得警惕的警告:随着人工智能技术的发展,攻击者现在可能只需要几个小时,就能分析微软发布的安全补丁,反向推导出漏洞原理,并开发相应的攻击工具。
根据微软2026年10月安全更新指南,该月微软旗下产品共修复了1413项CVE(通用漏洞与披露编号),其中Windows系统本身就占据1102项。这个数字远远超过以往常规月份,也延续了2026年下半年安全漏洞披露数量急剧增加的趋势。
Windows漏洞修复数量的增长尤其明显。2026年Windows每月修复的漏洞数量与2025年相比出现大幅增长。
其中,2026年7月修复413项,8月修复233项,9月达到726项,10月更是攀升至1123项。作为对比,2025年10月Windows仅修复134项漏洞。
微软认为,这种变化不能简单理解为Windows变得更加不安全。过去,部分安全漏洞可能长期隐藏在庞大的代码库中,直到外部研究人员发现并报告,或者攻击者已经开始利用时,才进入修复流程。如今,微软开始使用人工智能系统扫描更多代码,并主动寻找潜在安全缺陷,因此发现和披露的漏洞数量自然增加。
微软Windows服务与交付部门负责人努诺·科斯塔表示,漏洞数量本身并不能完整反映操作系统的安全水平。更重要的是,企业能否及时发现漏洞、修复问题,并将安全保护措施部署到用户设备上。
微软还强调,公开披露漏洞信息并不是安全风险的简单增加,而是让安全研究人员和企业IT管理人员能够更准确地了解漏洞影响范围、严重程度和修复方式,从而采取有针对性的防护措施。
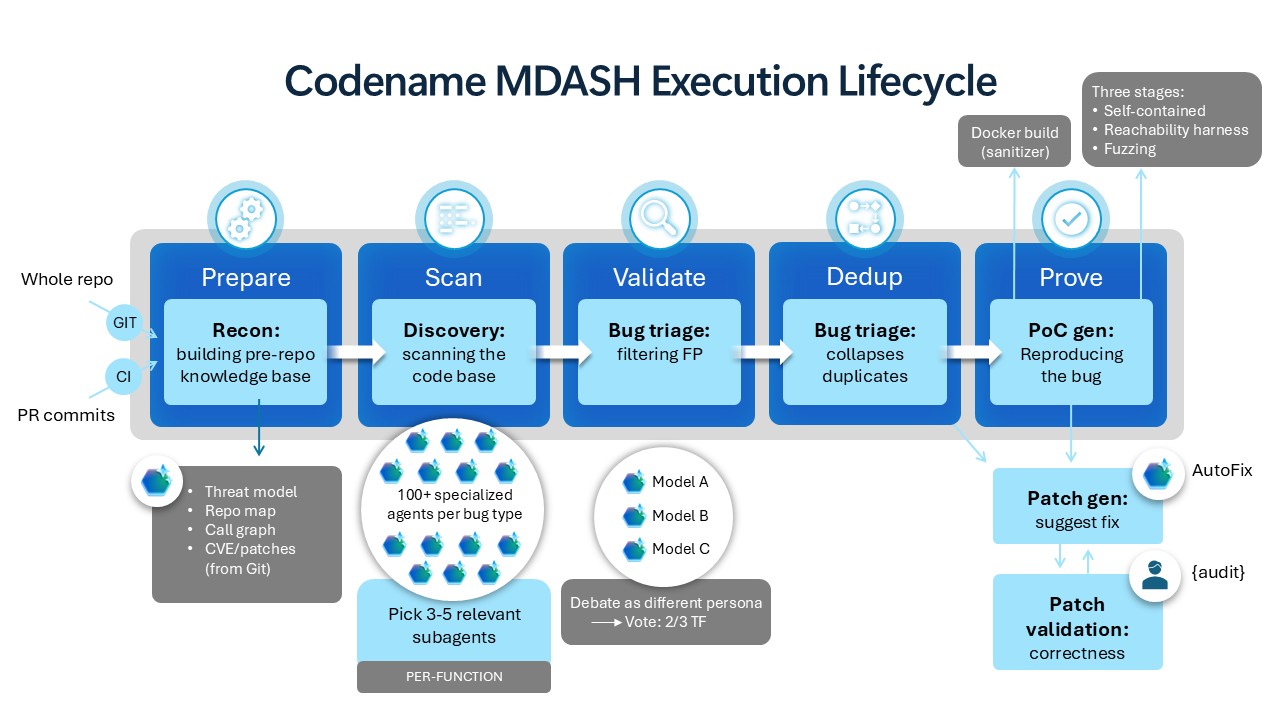
为了提高漏洞发现效率,微软正在大规模使用名为MDASH的人工智能安全扫描系统。该系统结合微软自己的安全模型,以及包括Anthropic Mythos在内的合作伙伴技术,并通过专门设计的AI代理寻找和验证潜在漏洞。
人工智能不仅能够帮助识别代码中的异常,还可以协助工程师判断哪些Windows版本受到影响、漏洞可能产生什么后果,以及应该采取怎样的修复措施。不过,微软强调,人工智能并没有取代安全工程师,最终的漏洞判断和修复决策仍由人类工程师负责。
然而,人工智能在安全领域的应用是一把双刃剑。微软指出,AI不仅能够帮助防御者更快发现漏洞,也能够帮助攻击者寻找尚未修复的安全缺陷,甚至分析已经发布的补丁,反推出原始代码中存在的问题。
过去,攻击者通常需要投入大量时间研究软件代码,才能理解某项漏洞的工作原理。但现在,微软公开补丁之后,攻击者可以利用AI快速比较修复前后的代码变化,定位被修改的部分,进而推断漏洞的触发条件。
这意味着,安全补丁发布之后,用户设备并不会立即自动变得安全。只要用户尚未安装更新,就可能处于一个被称为“补丁窗口”(Patch Gap)的风险阶段。
微软特别警告,攻击者利用AI分析补丁并开发漏洞利用程序的过程,现在可能缩短到数小时,而不再是过去的数天甚至数周。
微软365部门负责与Windows客户合作的总监杰里米·查普曼此前就曾警告,企业不应再像过去一样,将每月安全更新推迟三天甚至更长时间。他认为,如果关键安全更新在发布数周后才部署,那么对于能够利用AI快速分析漏洞的攻击者来说,已经留下了足够的攻击时间。
微软公布的企业设备诊断数据也显示,安全更新部署速度仍然不够理想。在2026年8月统计的样本中,安全更新发布两周后,安装更新的企业设备还不到一半;发布四周后,仍有约四分之一的设备没有安装相应更新。
这意味着,即使微软已经完成漏洞修复,大量企业设备仍然可能在相当长的时间内暴露于已知安全风险之中。
微软因此希望企业改变传统的更新管理策略,不再将安全更新视为可以按照固定周期缓慢部署的常规维护任务,而应当将漏洞修复后的实际部署时间纳入整体安全管理体系。
值得注意的是,2026年10月的安全更新中还包含一项已经发现遭到利用的Windows Shell安全功能绕过漏洞,编号为CVE-2026-96951。此外,还有一项.NET Framework安全功能绕过漏洞被公开披露。
微软认为,未来安全管理将越来越依赖风险优先级,而不是简单地按照漏洞数量决定更新顺序。企业应优先保护直接连接互联网的设备、身份验证基础设施以及保存重要数据的系统。
对于普通Windows 11用户而言,此次事件传递的信息相对直接:微软修复漏洞的数量增加,并不意味着系统一定变得更加脆弱,但安全更新的及时性正在变得前所未有的重要。
尤其是在AI能够加速漏洞研究和攻击工具开发的情况下,用户如果长期推迟系统更新,就可能让已经公开的安全缺陷成为攻击入口。微软建议用户尽快安装每月累积安全更新,不要在没有充分理由的情况下长时间延迟补丁部署。
这场变化也意味着网络安全正在进入一个新的阶段。人工智能正在同时提升软件厂商发现漏洞和黑客利用漏洞的效率,双方之间的攻防周期被大幅压缩。未来,操作系统安全水平不仅取决于厂商能够发现多少漏洞,更取决于从漏洞被发现、补丁发布到最终部署到每一台设备,整个过程能够完成得有多快。